在这个数字化时代,企业的信息资产如同大厦的基石,但网络威胁犹如风暴频发的海面,随时可能侵蚀这些根基。网络安全评估作为企业信息安全的‘免疫系统’,其重要性不言而喻。
构建护城河:理解网络安全评估的意义
网络安全评估就如同给企业的信息系统进行全面体检。通过深入检查系统的安全防护措施、发现潜在漏洞,可以有效抵御网络攻击,确保数据的安全与完整。相较于日常的防毒软件或防火墙设置,网络安全评估提供了一个更为全面和专业的视角。
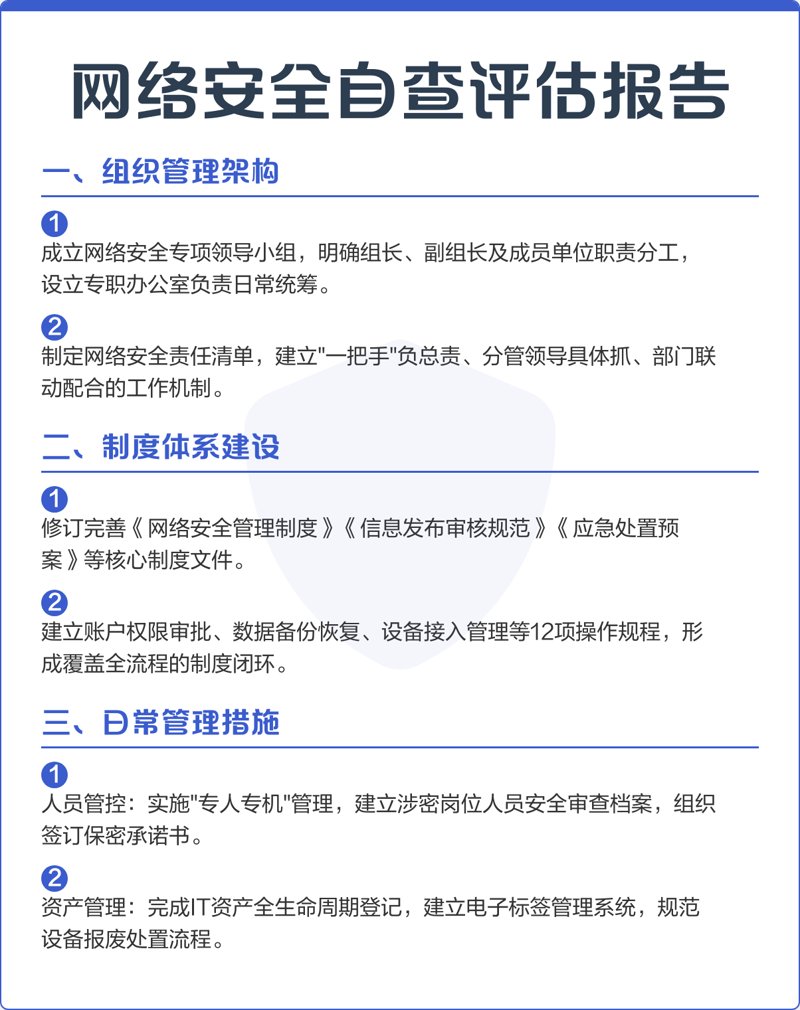
列表对比:传统防护与全面评估的区别
传统防护:
- 主要依赖于防火墙、杀毒软件等设备进行防御。
- 更注重于防止已知威胁,而非未知攻击。
网络安全评估:
- 提供深入的安全审计报告,涵盖系统漏洞、合规性检查等多个方面。
- 目的在于提高整体安全水平,发现并修复潜在隐患。
案例分析:企业如何实施有效的网络安全评估
在实际操作中,许多企业在经历过网络攻击后方才意识到,定期进行网络安全评估的重要性。例如一家初创公司,在遭遇几次小规模的数据泄露事件之后,决定委托专业机构进行全面的安全性检查。最终发现,不仅存在多处系统漏洞,而且部分内部员工对信息安全意识不足。
结语:持续关注与动态调整的必要性
正如堤坝需要定期维护才能稳固不变,网络安全也应在不断发展的技术背景下进行相应的调整。企业应将定期的网络安全评估视为一项战略投资,而非一次性任务。只有当每个环节都得到充分保障时,企业的信息安全才能筑起坚不可摧的防护网。